Domain reguläre-ausdrücke.de kaufen?
Wir ziehen mit dem Projekt
reguläre-ausdrücke.de um.
Sind Sie am Kauf der Domain
reguläre-ausdrücke.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reguläre-ausdrücke.de kaufen?
Besitzt das ASRock B450 Steel Legend TPM 2.0?
Ja, das ASRock B450 Steel Legend unterstützt TPM 2.0. Es verfügt über einen TPM-Header auf dem Motherboard, der es ermöglicht, ein TPM-Modul anzuschließen und zu verwenden. Dies ermöglicht die sichere Speicherung von Schlüsseln und die Durchführung von Sicherheitsfunktionen auf Hardwareebene. **
Nach dem Zurücksetzen des Laptops, was passiert mit dem Trusted Platform Module (TPM)?
Nach dem Zurücksetzen des Laptops bleibt das Trusted Platform Module (TPM) in der Regel unverändert. Das TPM ist ein Hardware-Chip, der in den meisten modernen Laptops integriert ist und für die Sicherheit und Verschlüsselung von Daten verantwortlich ist. Es speichert Schlüssel und Zertifikate und wird normalerweise nicht durch das Zurücksetzen des Laptops beeinflusst. **
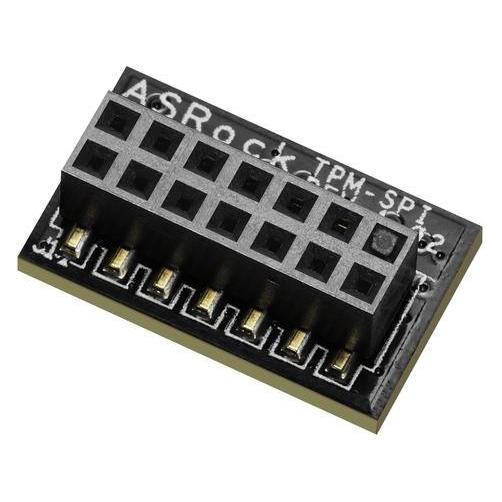
Ähnliche Suchbegriffe für AsRock-TPM-SPI-Module-90-MCA080-00UBNZ
Top-Angebote
Produkte zum Begriff AsRock-TPM-SPI-Module-90-MCA080-00UBNZ:


-
Welcher RAM ist für das ASRock B660M HDV (90-MXBH40-A0UAYZ) geeignet?
Das ASRock B660M HDV unterstützt DDR4-Speicher mit einer Geschwindigkeit von bis zu 3200 MHz. Es hat zwei DIMM-Steckplätze, die eine maximale Speicherkapazität von 64 GB unterstützen. Es ist wichtig, dass der RAM im Dual-Channel-Modus betrieben wird, um die beste Leistung zu erzielen. **
-
Welche SSD ist für das ASRock B660M HDV 90 MXBH40 A0UAYZ geeignet?
Das ASRock B660M HDV unterstützt den M.2-Schnittstellenstandard für SSDs. Daher ist eine M.2-SSD mit dem entsprechenden Formfaktor (z.B. M.2 2280) für dieses Mainboard geeignet. Es ist wichtig, dass die SSD den NVMe-Protokollstandard unterstützt, um die bestmögliche Leistung zu erzielen. **
-
Hat das Gigabyte GA-Z77-D3H Mainboard ein TPM 2.0 im BIOS oder gibt es dafür Module?
Das Gigabyte GA-Z77-D3H Mainboard unterstützt kein TPM 2.0 im BIOS. Es gibt jedoch die Möglichkeit, ein TPM-Modul hinzuzufügen, um diese Funktion zu unterstützen. **
-
Was ist TPM in Windows? - Trusted Platform Module (TPM) ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen.
TPM in Windows steht für Trusted Platform Module und ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen. Durch TPM können sensible Informationen wie Passwörter und Schlüssel sicher gespeichert werden. Windows nutzt TPM, um die Sicherheit von Systemen zu erhöhen und die Integrität der Plattform zu gewährleisten. TPM spielt eine wichtige Rolle bei der Absicherung von Daten und der Verhinderung von Cyberangriffen. **
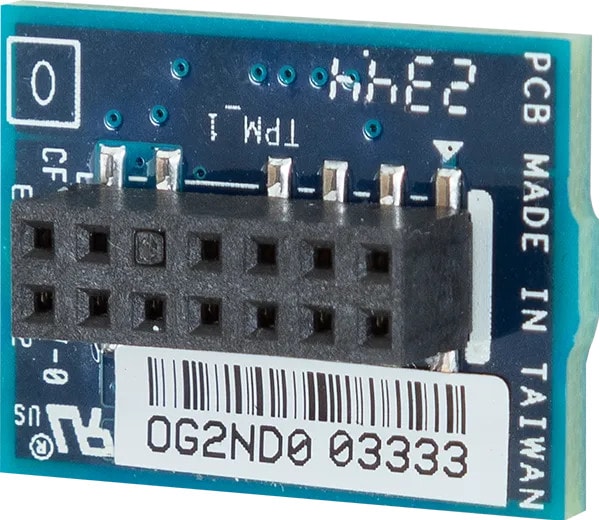

Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Top-Angebote
Produkte zum Begriff AsRock-TPM-SPI-Module-90-MCA080-00UBNZ:
-
ASRock TPM-SPI TPM Module 14-1 Header SPI Interface Family 2.0 Level 00 Revision Mainboard (90-MCA080-00UBNZ)Produktbeschreibung: ASRock - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 16.51 mm x 10.16 mm, Funktionen: Endorsement-Schlüssel (ES), Random Number Generator (RNG), Systemanforderungen: Windows 1016,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Besitzt das ASRock B450 Steel Legend TPM 2.0?
Ja, das ASRock B450 Steel Legend unterstützt TPM 2.0. Es verfügt über einen TPM-Header auf dem Motherboard, der es ermöglicht, ein TPM-Modul anzuschließen und zu verwenden. Dies ermöglicht die sichere Speicherung von Schlüsseln und die Durchführung von Sicherheitsfunktionen auf Hardwareebene. **
-
Nach dem Zurücksetzen des Laptops, was passiert mit dem Trusted Platform Module (TPM)?
Nach dem Zurücksetzen des Laptops bleibt das Trusted Platform Module (TPM) in der Regel unverändert. Das TPM ist ein Hardware-Chip, der in den meisten modernen Laptops integriert ist und für die Sicherheit und Verschlüsselung von Daten verantwortlich ist. Es speichert Schlüssel und Zertifikate und wird normalerweise nicht durch das Zurücksetzen des Laptops beeinflusst. **
-
Welcher RAM ist für das ASRock B660M HDV (90-MXBH40-A0UAYZ) geeignet?
Das ASRock B660M HDV unterstützt DDR4-Speicher mit einer Geschwindigkeit von bis zu 3200 MHz. Es hat zwei DIMM-Steckplätze, die eine maximale Speicherkapazität von 64 GB unterstützen. Es ist wichtig, dass der RAM im Dual-Channel-Modus betrieben wird, um die beste Leistung zu erzielen. **
-
Welche SSD ist für das ASRock B660M HDV 90 MXBH40 A0UAYZ geeignet?
Das ASRock B660M HDV unterstützt den M.2-Schnittstellenstandard für SSDs. Daher ist eine M.2-SSD mit dem entsprechenden Formfaktor (z.B. M.2 2280) für dieses Mainboard geeignet. Es ist wichtig, dass die SSD den NVMe-Protokollstandard unterstützt, um die bestmögliche Leistung zu erzielen. **
Ähnliche Suchbegriffe für AsRock-TPM-SPI-Module-90-MCA080-00UBNZ
-
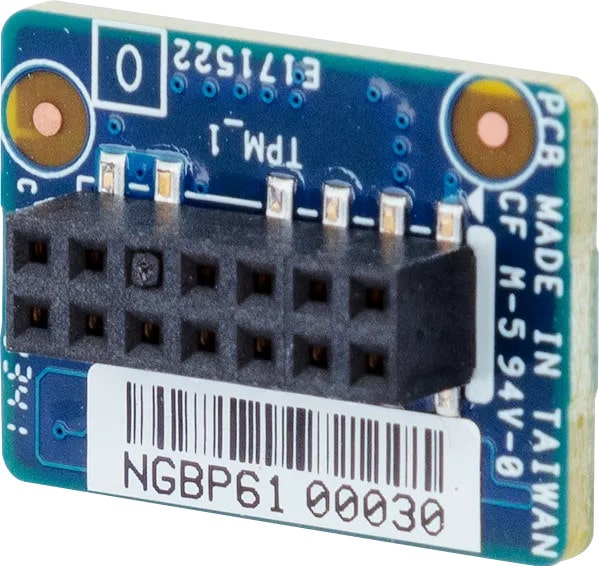
GIGABYTE CTM010 TPM 2.0 Module, SPIInfineon SLB9670VQ2 / Herstellerteilenummer / SKU: 9CTM010NR-00 / TPM Module 2 x 7 Pin / Prüfen Sie vor dem kauf die Kompatibilität anhand des Handbuches / Zubehörliste Ihres Hauptproduktes. / Serielle Peripherieschnittstelle19,90 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wiegand, Tim: Künstliche Intelligenz in der Medizin: Anwendungen, Algorithmen und ProgrammierungKünstliche Intelligenz in der Medizin: Anwendungen, Algorithmen und Programmierung , Für Studium, Forschung, Klinik und Wirtschaft , Reiningungssets > Autopflege & Aufbereitung , Erscheinungsjahr: 20250312, Autoren: Wiegand, Tim~Velezmoro, Laura, Seitenzahl/Blattzahl: 192, Abbildungen: 220 farbige Abbildungen, Keyword: <p>Künstliche Intelligenz; Algorithmus; Machine Learning; Deep Learning; Neuronale Netze; Supervised Learning; Unsupervised Learning; Reinforcement Learning; Narrow AI; General AI; Super AI; Python Medizin; Prinzipielle Komponenten-Analyse; Lineare Regression; Logistische Regression; Support-Vector-Machines; Decision Trees; Random Forest; Clustering (k-means); Monte-Carlo-Simulation; Bayes'sches Lernen</p>, Fachschema: Forschung (medizinisch, psychologisch)~Epidemiologie~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Medizin / Spezialgebiete, Fachkategorie: Medizinische Informatik~Epidemiologie und medizinische Statistik~Künstliche Intelligenz~Klinische und Innere Medizin~Medizinische Spezialgebiete, Warengruppe: TB/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 16, Gewicht: 770, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hat das Gigabyte GA-Z77-D3H Mainboard ein TPM 2.0 im BIOS oder gibt es dafür Module?
Das Gigabyte GA-Z77-D3H Mainboard unterstützt kein TPM 2.0 im BIOS. Es gibt jedoch die Möglichkeit, ein TPM-Modul hinzuzufügen, um diese Funktion zu unterstützen. **
-
Was ist TPM in Windows? - Trusted Platform Module (TPM) ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen.
TPM in Windows steht für Trusted Platform Module und ist ein Sicherheitschip, der in Computern eingebaut ist, um die Verschlüsselung von Daten und den Schutz vor unbefugtem Zugriff zu unterstützen. Durch TPM können sensible Informationen wie Passwörter und Schlüssel sicher gespeichert werden. Windows nutzt TPM, um die Sicherheit von Systemen zu erhöhen und die Integrität der Plattform zu gewährleisten. TPM spielt eine wichtige Rolle bei der Absicherung von Daten und der Verhinderung von Cyberangriffen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.